Japanese keyword hack là mã độc tự tạo hàng nghìn trang tiếng Nhật trên website của bạn để Google lập chỉ mục. Nó thường dùng cloaking, nên bạn mở site vẫn thấy bình thường. Ba phép thử trong khoảng 10 phút gồm tìm site:, URL Inspection và Search Console. Trúng một phép thử thì dọn theo thứ tự ở bài này, còn mã độc nói chung xem 9 bước dọn website bị chèn mã độc.
Nó tạo trang mồi và giấu chúng khỏi chính chủ website
Japanese keyword hack tạo ra các trang mới chứa văn bản tiếng Nhật sinh tự động, nằm trong thư mục có tên ngẫu nhiên. Google mô tả ví dụ dạng example.com/ltjmnjp/341.html. Các trang này gắn liên kết affiliate tới cửa hàng bán hàng giả thương hiệu, rồi được đưa lên kết quả tìm kiếm.
Chủ website không thấy vì trang mồi chỉ hiện đúng với công cụ tìm kiếm. Người vào site gõ tên miền thấy trang quen thuộc. Đó là cloaking: cùng một địa chỉ, hai nội dung khác nhau tuỳ người xem. Kẻ tấn công còn có thể giả vờ trang đã bị xoá bằng thông báo 404 để bạn yên tâm.
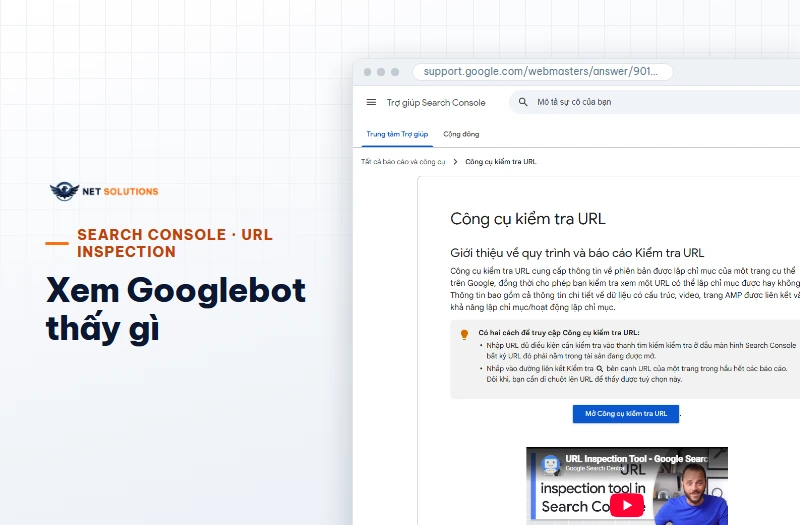
Check for cloaking by entering your site’s URLs in the URL Inspection tool.
— Google, Fix the Japanese keyword hack (dịch: Kiểm tra cloaking bằng cách nhập URL của site vào công cụ URL Inspection), 17/10/2026
Biến thể này khác với trang bị chuyển hướng lạ hay cảnh báo đỏ của trình duyệt. Nếu bạn gặp hai triệu chứng đó, đọc dấu hiệu website bị hack trước.
Ba phép thử 10 phút cho biết site có bị không
Bạn không cần đăng nhập máy chủ để nghi ngờ. Ba phép thử dưới đây chỉ cần trình duyệt và quyền Search Console của chính bạn.
| Phép thử | Làm ở đâu | Kết quả đáng nghi |
|---|---|---|
1. Tìm site:tenmien.vn |
Ô tìm kiếm Google | Tiêu đề tiếng Nhật; URL dạng thư mục lạ hoặc .html bạn chưa từng tạo; số kết quả lớn hơn nhiều so với số trang thật |
| 2. URL Inspection | Search Console, nhập một URL lạ vừa thấy ở phép thử 1 | Trang Googlebot thấy khác hẳn trang bạn mở bằng trình duyệt |
| 3. Sitemap và chủ sở hữu | Search Console, mục Sitemaps và mục xác minh quyền sở hữu | Sitemap bạn không nộp; người dùng xác minh mà bạn không biết |
Tổng hợp từ hướng dẫn của Google (web.dev) và công cụ Search Console, đọc 17/10/2026.
Ví dụ để hình dung tỷ lệ. Giả sử website của bạn có 300 trang thật, còn site: đếm ước chừng 12.300 kết quả. Khi đó 12.000 URL lạ chiếm 97,6% số kết quả. Con số site: chỉ là ước lượng của Google, nhưng chênh lệch cỡ này không thể do bạn đăng bài nhiều.
Phép thử vẫn có giới hạn. Có trang mồi chỉ hiện với đúng Googlebot, nên mở bằng trình duyệt không thấy gì. Vì vậy hãy dùng URL Inspection, không chỉ mắt thường. Cách vào các báo cáo xem tại hướng dẫn đọc Google Search Console. Cả ba phép thử đều sạch cũng chưa chứng minh site sạch: chúng chỉ cho biết chỗ bạn vừa soi không có gì.
Mã độc thường nằm ở tám chỗ này
Biết tên tệp và chỗ cần soi giúp bạn hoặc người hỗ trợ không phải đọc cả website. Bảng dưới gộp danh sách Google nêu và hai chỗ chúng tôi từng đo ở một website bị chiếm.
| Vị trí | Tìm gì | Nguồn |
|---|---|---|
.htaccess ở thư mục gốc |
Dòng RewriteRule lạ, thường giả làm tệp xác minh google….html trỏ vào một tệp .php |
|
index.php, wp-load.php, 404.php, view.php |
Đoạn script lạ chèn vào tệp | |
| Thư mục tên ngẫu nhiên ở gốc site | Hàng loạt tệp .html chữ Nhật |
|
Tệp .xml sitemap lạ ở thư mục gốc |
Danh sách URL bạn không tạo | |
Tệp .php trong thư mục uploads |
Thư mục ảnh thường không có lý do chứa mã chạy | Kinh nghiệm dọn site |
| Hàm đáng ngờ trong tệp lõi, theme, plugin | eval, base64_decode, rot13, strrev, gzinflate; một số plugin hợp lệ cũng dùng |
|
| Bài viết mồi | Lọc theo ngày sửa (modified), không lọc theo ngày đăng |
Số đo của Net Solutions |
| Tài khoản quản trị | Số administrator nhiều hơn số người thật | Số đo của Net Solutions |
Google: web.dev, đọc 17/10/2026. Số đo của Net Solutions: website bị chiếm quyền ghi, đo ngày 10/09/2026.
Hai dòng cuối bảng là điều đối thủ ít nói. Ở một website chúng tôi đo ngày 10/09/2026, kẻ tấn công ghi quyền liên tục 20 ngày mà không công cụ giám sát nào báo. Sáu bài mồi bị ghi lùi ngày đăng về 01/01/2020, nên mọi danh sách xếp theo ngày đăng đều không thấy chúng. Chỉ cột ngày sửa nói thật. Site đó còn có 47 tài khoản quản trị giả.
Ca đo đó không phải Japanese keyword hack. Nó là bài học về cách mã độc ẩn mình, và cách ẩn đó dùng được cho mọi biến thể. Hãy lọc bài theo ngày sửa và đếm tài khoản quản trị, đừng chỉ nhìn danh sách bài mới nhất.
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator --fields=ID,user_login,user_registeredwp core verify-checksums chỉ so tệp lõi WordPress với checksum của WordPress.org. Nó không kiểm theme chép tay hay tệp lạ thêm vào thư mục. Trong ca chúng tôi đo, checksum lõi sạch nhưng site vẫn bị chiếm. Checksum sạch không có nghĩa là site sạch.
Gỡ theo thứ tự: đóng đường vào trước, xoá URL sau cùng
Thứ tự quan trọng hơn tốc độ. Dọn mã mà chưa đóng đường vào thì tài khoản giả mọc lại. Các bước chung (quét, thay lõi, thay mật khẩu) đã có ở bài dọn mã độc WordPress. Phần dưới là thứ tự riêng cho biến thể này.
- Sao lưu hiện trường. Google khuyên lưu một bản offline các tệp trước khi sửa. Bản này giúp bạn tra ngược tệp nào bị chèn.
- Đóng đường vào. Đổi mật khẩu quản trị, xoá tài khoản giả, cập nhật lõi, theme, plugin. Xem hướng dẫn đổi mật khẩu quản trị website. Ở ca chúng tôi đo, tài khoản giả mọc lại ngay cả sau khi đổi mật khẩu, vì kẻ tấn công vào qua một cửa REST không cần mật khẩu. Ba website mở cửa đó đúng là ba website đang bị chiếm.
- Dọn tệp, rồi dọn cơ sở dữ liệu. Xoá tệp lạ, gỡ đoạn mã chèn, xoá bài mồi theo ngày sửa.
- Trả
.htaccessvề mặc định. Xoá dòngRewriteRulelạ, giữ phần WordPress tự sinh. - Xoá sitemap lạ và thu hồi chủ sở hữu lạ trong Search Console. Google chỉ cách vào “Verification Details” để xem người đã xác minh. Muốn gỡ một chủ sở hữu, bạn phải xoá cả token xác minh: tệp HTML ở gốc site hoặc quy tắc trong
.htaccess. - Cuối cùng mới xử lý URL lạ trên Google, như mục tiếp theo.
Nếu lỗ hổng gốc là một plugin cũ, bạn nên đối chiếu thêm với ví dụ lỗ hổng file inclusion trên WordPress, vì nhiều vụ chiếm quyền bắt đầu từ một lỗ như vậy.
URL lạ chỉ rời Google khi trang thật sự biến mất
Xoá URL trên Google không thay được việc xoá nội dung. Theo Google, để gỡ vĩnh viễn bạn phải xoá hoặc cập nhật nội dung và trả mã 404 hoặc 410. Noindex cũng dùng được nhưng Google xếp là cách kém chắc chắn hơn.
A successful request lasts only about six months.
— Google, công cụ Removals (dịch: Một yêu cầu thành công chỉ có hiệu lực khoảng sáu tháng), 17/10/2026
Đó là thời hạn hiệu lực của yêu cầu ẩn tạm thời, không phải thời gian Google gỡ hẳn trang. Hãy dùng công cụ Removals để ẩn nhanh các URL nhạy cảm trong lúc trang thật đã trả 404 hoặc 410. Đừng để yêu cầu tạm thời đứng một mình.
Sau khi dọn, hãy nộp lại sitemap sạch để Google đọc danh sách URL đúng. Nếu Search Console hiện cảnh báo bảo mật, Google có hướng dẫn riêng “Request a review” cho bước xin xem xét. Chúng tôi không nêu số ngày cho các bước này vì Google không công bố thời hạn cố định.
Khi nào đó không phải Japanese keyword hack
Ba triệu chứng gần giống nhau nhưng cách xử lý khác nhau. Phân biệt đúng giúp bạn đỡ mất thời gian dọn sai chỗ.
| Triệu chứng | Nghĩa là gì | Đọc tiếp |
|---|---|---|
| Chỉ khách vào từ Google bị chuyển sang trang lạ | Chuyển hướng có điều kiện, không có trang mồi tiếng Nhật | Dấu hiệu website bị hack |
| Trình duyệt hiện cảnh báo đỏ “không an toàn” | Google hoặc trình duyệt đã đánh dấu site | Site bị Google đánh dấu không an toàn |
| Trang mồi là chữ vô nghĩa hoặc từ khoá chen vào bài thật | Gibberish hack hoặc cloaked keywords hack, hai biến thể khác trong bộ hướng dẫn của Google | Mục tương ứng trong web.dev |
Tên biến thể theo mục lục hướng dẫn site bị hack của Google trên web.dev, đọc 17/10/2026.
Tự làm hay thuê: tuỳ bạn có quyền tới tầng nào
Việc dọn chia làm ba tầng, và mỗi tầng cần một quyền khác nhau. Bạn tự làm được tới đâu quyết định bạn có cần thuê hay không.
| Tầng | Dấu hiệu | Ai xử lý được |
|---|---|---|
| WordPress | Bài lạ, trang lạ, tài khoản quản trị lạ, plugin lạ | Chủ site có quyền quản trị WordPress |
| Cửa REST | Điểm truy cập mở cho khách vãng lai, đo được từ bên ngoài | Đo từ ngoài thì ai cũng làm được; đóng cửa cần cấu hình máy chủ hoặc bản vá |
| Tệp | Mã độc trong theme/plugin, tệp .php lạ, tác vụ định kỳ lạ |
Người có quyền hosting hoặc máy chủ |
Phân loại theo quy trình kiểm tra bảo mật nội bộ của Net Solutions.
Dọn tệp mà chưa bịt đường vào thì website bị lại. Việc dọn lần hai thường tốn công hơn lần đầu.
Plugin bảo mật quét từ trong WordPress thường phát hiện được phần đã nằm trong tệp, nhưng khó thấy phần chỉ lộ với Googlebot. Nếu bạn cần người theo dõi đều, dịch vụ chăm sóc website của Net Solutions có gói từ 1.500.000đ mỗi tháng, trong đó có hạng mục bảo mật và sao lưu theo gói (đọc trang gói ngày 17/10/2026). Đó là phí chăm sóc hằng tháng, không phải giá dọn một lần.
Chúng tôi nói rõ giới hạn. Net Solutions không dọn website nếu không có quyền hosting hoặc máy chủ. Chúng tôi không hứa gỡ cảnh báo đúng ngày, vì ngày đó do Google quyết định. Chúng tôi cũng không hứa website không bị lại khi lỗ gốc chưa đóng. Chúng tôi chưa có ca Japanese keyword hack nào đã gỡ xong để đưa làm ví dụ.
Câu hỏi thường gặp
Japanese keyword hack là gì, có nguy hiểm không? Đây là mã độc tạo hàng loạt trang tiếng Nhật trên website của bạn để quảng cáo hàng giả qua liên kết affiliate. Nguy hiểm vì nó cho thấy kẻ tấn công đã có quyền ghi vào site. Họ có thể thêm tài khoản, sửa tệp hoặc tự đăng ký làm chủ sở hữu Search Console của bạn.
Vì sao mở site bình thường mà Google hiện chữ Nhật? Do cloaking: mã độc nhận ra Googlebot và chỉ đưa trang mồi cho nó. Người vào trực tiếp thấy trang thật. Muốn thấy phần Google thấy, hãy dùng URL Inspection trong Search Console thay vì chỉ mở bằng trình duyệt.
Làm sao biết site mình bị biến thể này? Thử ba việc: tìm site:tenmien.vn, kiểm tra một URL lạ bằng URL Inspection, rồi xem Search Console có sitemap hoặc chủ sở hữu lạ không. Trúng một việc là đủ lý do kiểm tra tệp và tài khoản quản trị.
Xoá hết trang lạ rồi, Google còn hiện bao lâu? Google không công bố thời hạn cố định. Điều Google nêu là muốn gỡ vĩnh viễn phải xoá nội dung và trả mã 404 hoặc 410. Công cụ Removals chỉ ẩn tạm thời, hiệu lực khoảng sáu tháng, nên không thay được việc xoá thật.
Có thể tự gỡ bằng plugin bảo mật không? Plugin giúp quét tệp và đếm tài khoản, nhưng không thấy được thứ chỉ hiện với Googlebot. Cách an toàn hơn là kết hợp plugin với URL Inspection và Search Console. Nếu mã nằm ngoài tầng WordPress, bạn cần quyền hosting để dọn.
Bị lại sau khi dọn thì sao? Thường là đường vào chưa đóng. Hãy xem lại tài khoản quản trị, plugin cũ, cửa REST và nhật ký truy cập, rồi dọn lại theo thứ tự trong bài. Đừng chỉ xoá URL khi chưa tìm ra lỗ gốc.
Cần người soi giúp website của bạn?
Gửi tên miền cho Net Solutions để được tư vấn gói chăm sóc, theo dõi bảo mật và sao lưu hằng tháng.
Xem dịch vụ chăm sóc websiteNhắn ZaloHotline 0906.207.001
Cập nhật 20/10/2026 bởi Công ty TNHH Net Solutions.