Website bị hack thường lộ qua năm nhóm dấu hiệu: tài khoản quản trị lạ, trang chuyển hướng hoặc hiện nội dung lạ, cảnh báo của Google hoặc trình duyệt, lượng truy cập sụt đột ngột, và file hay mã bạn không tạo. Chỉ cần thấy một dấu hiệu là đã đủ lý do để kiểm. Trong đợt tấn công WP2Shell mà chúng tôi xử lý năm 2026, kẻ tấn công tạo tài khoản quản trị lạ trước tiên. Dưới đây là bảng kiểm và việc cần làm trong giờ đầu.
- Bảng dấu hiệu và cách tự kiểm
- Tài khoản quản trị lạ: dấu vết của WP2Shell
- Dấu hiệu qua Google
- Những dấu hiệu dễ báo động giả
- Trong giờ đầu nên làm gì
- Vì sao site bị hack: vá chậm
- Bài này không làm gì, và ai nên gọi người
- Câu hỏi thường gặp
Dấu hiệu bạn thấy thường là hậu quả muộn, nên kiểm theo thứ tự khẩn
Kẻ tấn công vào trước, lộ dấu hiệu sau. Khi khách báo trang lạ hoặc Google gắn cảnh báo, mã độc thường đã nằm trên site một thời gian. Vì vậy hãy xem bảng dưới như danh sách kiểm định kỳ, không chỉ dùng khi đã có chuyện.
| Dấu hiệu | Thấy ở đâu | Cách tự kiểm | Mức khẩn |
|---|---|---|---|
| Tài khoản quản trị lạ | wp-admin → Người dùng | Lọc vai trò Quản trị viên. Tên, email hoặc ngày tạo không ai nhớ là dấu hiệu đỏ | Rất khẩn |
| Chuyển hướng sang trang lạ | Khi bấm kết quả Google trên điện thoại | Mở tab ẩn danh trên điện thoại, tìm tên miền trên Google rồi bấm vào. So với việc gõ thẳng tên miền | Rất khẩn |
| Cảnh báo “trang có thể gây hại” hoặc “có thể đã bị xâm nhập” | Trình duyệt, Google | Tra Safe Browsing site status của Google; mở Search Console → Bảo mật và hành động thủ công | Rất khẩn |
| Tiêu đề hoặc mô tả lạ (cờ bạc, thuốc, hàng hiệu) | Kết quả tìm kiếm Google | Gõ site:tênmiền của bạn vào Google, đọc từng dòng | Khẩn |
| Lượng truy cập sụt đột ngột | Search Console, GA4 | So 7 ngày gần nhất với 7 ngày trước. Xem trang nào mất lượt trước | Khẩn |
| File hoặc mã lạ | File Manager hoặc FTP của hosting | Sắp xếp theo ngày sửa. Soi file .php nằm trong thư mục uploads và file bị sửa vào ngày không ai làm việc | Khẩn |
| Không đăng nhập được dù mật khẩu đúng | Trang đăng nhập | Bấm “Quên mật khẩu”. Nếu email quản trị đã bị đổi, thư không về hộp thư của bạn | Khẩn |
| Khách nhận email lạ từ tên miền của bạn | Khách hàng báo lại | Nhờ khách chụp thư gốc. Gửi nhà cung cấp hosting để xem nhật ký gửi thư | Xem sớm |
Tổng hợp từ các hướng dẫn công khai của Google và kinh nghiệm bảo trì của Net Solutions, ghi nhận 09/10/2026.
Danh sách ngắn hơn của bảy dấu hiệu cần bảo trì nằm trong bài bảo trì website là gì. Bài này đi sâu vào việc kiểm từng dấu hiệu.
Tài khoản quản trị lạ là dấu vết chính của đợt WP2Shell
Trong đợt WP2Shell năm 2026, dấu vết đầu tiên không phải trang đỏ hay cảnh báo, mà là một tài khoản quản trị không ai tạo. Lỗ hổng cho phép tạo tài khoản quản trị trái phép mà không cần đăng nhập. Chúng tôi phát hiện dấu hiệu này trên một số site thuộc hệ thống khách hàng, chặn đường tấn công, gỡ tài khoản lạ, nâng nền tảng lên core 6.9.7 và sửa cấu hình đang chặn cập nhật từ WordPress.org. Chi tiết kỹ thuật nằm trong bài về WP2Shell.
Lưu ý phạm vi: đây là mô tả đúng cho đợt này. Đợt tấn công khác có thể để lại dấu vết khác.
Cách kiểm trong 30 giây: đăng nhập wp-admin, vào Người dùng, chọn lọc Quản trị viên. Với mỗi dòng, hỏi một câu: tôi có biết người này không? Tên giống tên hệ thống, email lạ hoặc tài khoản tạo vào giờ khuya là những dòng cần ghi lại. Chưa xoá vội. Chụp màn hình trước để giữ dấu vết, rồi làm theo mục “giờ đầu” bên dưới.
Google thường báo hack trước khi bạn nhận ra
Có ba chỗ nên mở ngay. Thứ nhất là báo cáo Vấn đề bảo mật (Security Issues) trong Search Console, nơi Google ghi nếu phát hiện mã độc hoặc nội dung bị chèn. Thứ hai là Safe Browsing site status, cho tra nhanh một tên miền mà không cần tài khoản. Thứ ba là lệnh site:tênmiền trong ô tìm kiếm, để thấy tiêu đề lạ mà bạn chưa từng viết.
Sau khi dọn xong, bạn gửi yêu cầu xem xét lại. Theo tài liệu của Google (chúng tôi đọc ngày 08/10/2026), việc xét lại mất từ vài ngày đến vài tuần. Một số nguồn khác nói 72 giờ, nhưng đó không phải con số Google nêu, nên chúng tôi không dùng.
Một nguyên tắc quan trọng: đừng gửi yêu cầu xem xét lại khi chưa dọn xong. Yêu cầu bị từ chối vì mã còn sót chỉ làm bạn mất thêm thời gian chờ.
Site chậm hay plugin lỗi thường chưa phải bị hack
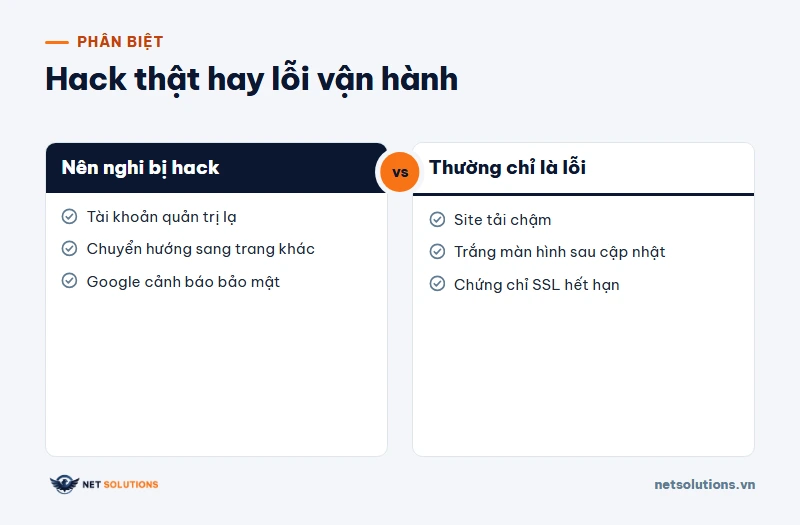
Không phải mọi trục trặc đều là tấn công. Bốn tình huống dưới đây hay bị nhầm với hack. Điểm phân biệt: dấu hiệu giả báo động đứng một mình, còn hack thật thường đi kèm ít nhất một dấu hiệu ở nhóm đầu bảng.
| Trông giống hack | Thường là | Cách phân biệt |
|---|---|---|
| Site tải chậm | Ảnh nặng, hosting quá tải, plugin cache lỗi | Chậm một mình, không có tài khoản lạ hay cảnh báo Google |
| Màn hình trắng sau khi cập nhật | Xung đột plugin hoặc phiên bản PHP không hợp | Xảy ra ngay sau một lần cập nhật, tắt plugin nghi ngờ là hết |
| Form liên hệ không gửi được thư | Cấu hình gửi mail hoặc thư bị lọc vào spam | Không có thư lạ gửi đi từ tên miền của bạn |
| Trình duyệt báo “Không bảo mật” | Chứng chỉ SSL hết hạn | Cảnh báo nói về chứng chỉ, không nói về mã độc hay lừa đảo |
Kinh nghiệm bảo trì website của Net Solutions, ghi nhận 09/10/2026.
Nếu vẫn không chắc, hãy coi như có nguy cơ và kiểm danh sách tài khoản quản trị trước. Mất 30 giây, và đó là dấu hiệu khó giả nhất.
Trong giờ đầu: giữ dấu vết trước, dọn sau
Phản xạ sai phổ biến là xoá ngay mọi thứ trông lạ. Làm vậy bạn mất bằng chứng về cách kẻ tấn công vào, và dễ để lại cửa sau. Thứ tự an toàn hơn như sau.
- Sao lưu bản hiện tại (cả file và cơ sở dữ liệu), kể cả khi nó đang nhiễm. Bản này giúp truy ngược cách bị xâm nhập.
- Đổi mật khẩu tài khoản quản trị, hosting, FTP và cơ sở dữ liệu. Làm theo hướng dẫn đổi mật khẩu quản trị website.
- Tạm chặn truy cập nếu site đang gửi spam hoặc chuyển hướng khách sang trang lạ.
- Khôi phục từ bản sao lưu sạch, tức bản có trước thời điểm dấu hiệu đầu tiên xuất hiện.
- Cập nhật core và plugin ngay sau khi khôi phục. Bản cũ vẫn mang lỗ hổng đã bị khai thác.
- Xoá tài khoản quản trị lạ và kiểm lại danh sách sau khi cập nhật.
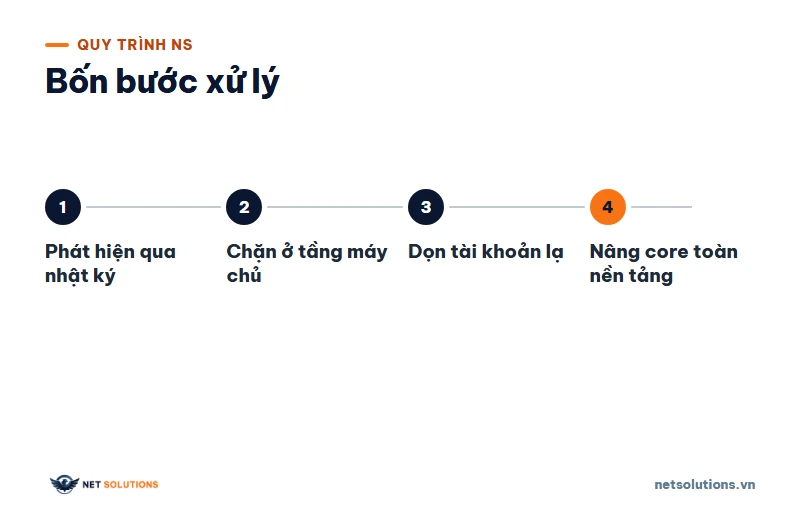
Khi xử lý các đợt tấn công năm 2026 trên hệ thống khách hàng, chúng tôi đi theo bốn bước: phát hiện qua nhật ký truy cập, chặn ở tầng máy chủ, dọn tài khoản và dấu vết lạ, rồi nâng core cho toàn nền tảng. Bước chặn đứng trước bước dọn, vì dọn khi cửa vẫn mở thì kẻ tấn công quay lại.
Phần lớn site bị hack vì vá chậm, không vì bị nhắm riêng
Lỗ hổng được công bố là kẻ tấn công vào cuộc. CVE-2026-87902 (điểm CVSS 9.2, ảnh hưởng core từ 4.7.0 đến 7.1.1) được công bố ngày 22/09/2026. Lần thử tấn công đầu tiên xuất hiện cùng ngày, lúc 11:49 UTC, chỉ vài giờ sau bản vá. Chúng tôi phát hiện qua giám sát nhật ký, chặn ở tầng máy chủ trên mọi site đang quản lý, dọn tài khoản đáng ngờ và nâng lên 7.1.2. Chi tiết ở bài về CVE-2026-87902.
| Mốc | Thời điểm | Khoảng cách từ công bố |
|---|---|---|
| Công bố lỗ hổng và bản vá | 22/09/2026 | 0 ngày |
| Lần thử tấn công đầu tiên | 22/09/2026 11:49 UTC | 0 ngày |
Nguồn: bài CVE-2026-87902 của Net Solutions, đọc lại ngày 08/10/2026.
Khoảng cách bằng 0 ngày nghĩa là quy trình “đợi cuối tháng cập nhật một lượt” đã chậm một nhịp. Với lỗ hổng mức nghiêm trọng, việc vá cần tính bằng giờ. Đây là phần việc nằm trong dịch vụ chăm sóc website của chúng tôi.
Bài này không dọn mã độc từng bước, và có lúc bạn nên gọi người
Bài này giúp bạn nhận ra và giữ an toàn trong giờ đầu. Nó không thay cho việc dọn mã độc, vốn đòi hỏi quyền truy cập máy chủ. Các lệnh và đường dẫn ở trên áp dụng cho WordPress. Site dùng nền tảng khác sẽ có chỗ kiểm khác.
Chúng tôi cũng không hứa Google gỡ cảnh báo trong một thời hạn cố định, vì quyết định đó thuộc về Google. Phần máy chủ có thể cần nhà cung cấp hosting hoặc bên quản trị hạ tầng tham gia, nhất là khi lỗi nằm dưới tầng WordPress.
Tự làm được: kiểm tài khoản quản trị, tra Safe Browsing, đổi mật khẩu, bật khôi phục từ bản sao lưu bạn đã có. Nên gọi người: khi có file lạ trong thư mục hệ thống, khi site gửi spam, khi khôi phục xong mà dấu hiệu quay lại, hoặc khi bạn không có bản sao lưu sạch.
Câu hỏi thường gặp
Website bị hack có mất thứ hạng Google không? Có thể. Google có thể gắn cảnh báo cạnh kết quả hoặc trình duyệt chặn khách trước khi vào trang, cả hai đều làm lượt bấm giảm. Nội dung rác bị chèn cũng kéo chất lượng trang xuống. Chúng tôi không nêu tỷ lệ phần trăm vì chưa có nguồn công khai đọc được.
Google gỡ cảnh báo “trang web có thể đã bị xâm nhập” mất bao lâu? Theo tài liệu Google, việc xét lại mất từ vài ngày đến vài tuần sau khi bạn gửi yêu cầu. Chỉ gửi khi đã dọn sạch mã độc và vá lỗ hổng, vì một yêu cầu bị từ chối sẽ kéo dài thời gian chờ.
Làm sao biết có tài khoản admin lạ trong WordPress? Vào wp-admin → Người dùng, lọc vai trò Quản trị viên và hỏi về từng dòng: có biết người này không. Tên, email hoặc ngày tạo không ai nhớ đều cần ghi lại. Chụp màn hình trước khi xoá để giữ dấu vết.
Site chậm có phải bị hack không? Thường không. Ảnh nặng, hosting quá tải và plugin cache lỗi hay gây chậm hơn. Hãy nghi ngờ khi site chậm kèm tài khoản quản trị lạ, chuyển hướng khách sang trang khác hoặc cảnh báo từ Google.
Bị hack thì ai chịu trách nhiệm, hosting hay chủ site? Còn tuỳ điều khoản hợp đồng hosting và bên đang quản trị site. Thông thường phần tài khoản, mật khẩu và nội dung do chủ site, phần hạ tầng máy chủ do nhà cung cấp. Hãy đọc điều khoản hỗ trợ trước khi có sự cố, và hỏi rõ nếu chưa thấy ghi.
Nên đổi mật khẩu hay khôi phục sao lưu trước? Sao lưu bản hiện tại trước để giữ dấu vết, rồi đổi mật khẩu, sau đó mới khôi phục từ bản sạch. Nếu khôi phục khi mật khẩu cũ còn dùng được, kẻ tấn công có thể quay lại. Khôi phục xong thì cập nhật core và plugin ngay.
Nếu bạn đang thấy một trong các dấu hiệu trên và chưa chắc nên làm gì, hãy gọi 0906.207.001 hoặc nhắn Zalo cùng số. Chúng tôi xem nhật ký và cho bạn biết site có bị xâm nhập không. Phần chăm sóc định kỳ nằm ở dịch vụ chăm sóc website.
Cập nhật 09/10/2026 bởi Công ty TNHH Net Solutions.