Binance bị hack trong đêm 29/10/2026 (rạng sáng 30/10 giờ Việt Nam): tài sản số trị giá khoảng 6,3 tỷ USD, theo ước tính của chính sàn, bị rút khỏi các ví nóng, phần lớn chỉ trong khoảng 20 phút. Điều tra ban đầu cho thấy cửa vào là laptop của một kỹ sư DevOps, không phải lỗi mã hoá. Dưới đây là diễn biến, cách tấn công, nghi phạm, tình trạng tiền của người dùng và bài học cho doanh nghiệp.
- Thiệt hại ước tính: khoảng 6,3 tỷ USD theo Binance, gấp khoảng bốn lần vụ Bybit 1,5 tỷ USD năm 2025 — vụ trộm tiền mã hoá lớn nhất từng ghi nhận.
- Đã đóng băng: khoảng 3 tỷ USD, phần lớn là stablecoin USDT và USDC; 18.270 BTC vẫn nằm trong ví của kẻ tấn công.
- Cửa vào: laptop của một kỹ sư DevOps bị xâm nhập, từ đó kẻ tấn công gửi được lệnh rút tiền trái phép. Binance chưa thấy dấu hiệu lộ khoá riêng (private key) của ví.
- Nghi phạm: TRM Labs và Chainalysis quy cho TraderTraitor, nhóm tin tặc Triều Tiên thuộc Lazarus.
- Người dùng: Binance cam kết bù toàn bộ tổn thất; nạp và rút đang tạm dừng, chưa có ngày mở lại.
1. Chuyện gì đã xảy ra với Binance đêm 29/10?
Khoảng 20:05 giờ UTC ngày 29/10, tức 3 giờ 5 phút sáng 30/10 giờ Việt Nam, tiền bắt đầu rời khỏi các ví nóng (hot wallet) của Binance. Ví nóng là ví luôn kết nối Internet mà sàn dùng để trả các lệnh rút hằng ngày của khách. Theo hãng phân tích blockchain TRM Labs, phần lớn các lệnh chuyển diễn ra trong khoảng 20 phút, trải trên khoảng mười mạng blockchain khác nhau.
Những người phát hiện đầu tiên là người dùng và các nhà phân tích dữ liệu trên chuỗi. Họ báo ví của sàn đang bị rút cạn trước khi Binance xác nhận.
| Thời điểm (giờ Việt Nam) | Diễn biến |
|---|---|
| 03:05 ngày 30/10 | Tiền bắt đầu rời các ví nóng của Binance; phần lớn đi hết trong khoảng 20 phút. |
| 03:20 ngày 30/10 | Ví nóng Bitcoin chuyển hơn 18.270 BTC tới một địa chỉ trong 11 giao dịch thuộc cùng một khối, rồi số coin này bị chia vào 19 ví trong chưa đầy nửa giờ. |
| Rạng sáng 30/10 | Binance xác nhận đang điều tra một sự cố bảo mật và tạm dừng rút tiền trên nhiều mạng. Nhà sáng lập Changpeng Zhao (CZ) viết trên X rằng sàn có vẻ đã bị hack. |
| Sáng 30/10 | Binance công bố ước tính tác động khoảng 6,3 tỷ USD, khoảng 3 tỷ USD đã đóng băng, nguyên nhân sơ bộ là laptop của một kỹ sư DevOps; tạm dừng cả nạp lẫn rút. |
| 11:23 ngày 30/10 | Cả 19 ví chứa Bitcoin bị lấy vẫn chưa chuyển đi đồng nào. |
Nguồn: TRM Labs, CoinDesk, TechCrunch, Al Jazeera; giờ quy đổi từ UTC sang giờ Việt Nam, tổng hợp ngày 30/10/2026.
Đây không phải lần đầu Binance bị tấn công. Tháng 5/2019, sàn mất khoảng 7.000 BTC. Riêng phần Bitcoin của vụ lần này đã gấp hơn hai lần rưỡi số đó, chưa kể Ether, stablecoin và nhiều loại token khác.
2. Binance thực sự mất bao nhiêu tiền?
Có ba loại con số đang được nhắc, và chúng không giống nhau. Con số của Binance là tác động ước tính — tổng giá trị tài sản đã bị chuyển đi — chứ chưa phải số tiền mất hẳn, vì một phần đã bị chặn lại sau đó. Các hãng phân tích blockchain tính theo giá tại lúc chuyển, nên lệch nhau vài trăm triệu USD.
| Bên đưa ra con số | Ước tính | Ghi chú |
|---|---|---|
| Binance | Khoảng 6,3 tỷ USD | Tác động ước tính, chưa phải số mất cuối cùng |
| TRM Labs | Khoảng 6,36 tỷ USD | Theo giá lúc chuyển, trên khoảng mười mạng blockchain |
| Chainalysis | Khoảng 5,9 tỷ USD; sau đó CEO hãng nêu 6,4 tỷ USD | Hai con số ở hai thời điểm khác nhau |
| Giới theo dõi blockchain (giờ đầu) | Từ 2 tỷ đến 5,7 tỷ USD | Trước khi Binance công bố, chưa được xác nhận |
Nguồn: Binance qua CoinDesk và IBTimes; TRM Labs; Chainalysis qua CoinDesk và Cointelegraph; TechCrunch — đọc ngày 30/10/2026.
Phần được giữ lại chủ yếu là stablecoin. Tether cho biết đã đóng băng gần 1,57 tỷ USD USDT, Circle đóng băng hơn 800 triệu USD USDC. Hai công ty này kiểm soát hợp đồng phát hành đồng tiền của mình, nên có thể khoá các địa chỉ của kẻ tấn công chỉ trong vài giờ. Tổng cộng, Binance nói khoảng 3 tỷ USD đã được đóng băng hoặc giữ lại cùng đối tác. Lấy 6,3 trừ 3, còn khoảng 3,3 tỷ USD chưa được giữ lại, nếu tính theo số của Binance.
Bitcoin thì khác. Không có tổ chức phát hành nào có thể khoá một địa chỉ Bitcoin, nên 18.270 BTC — khoảng 1,4 tỷ USD theo giá sáng 30/10 — chỉ có thể bị chặn khi chạm tới một sàn, một bàn giao dịch OTC hay một dịch vụ hoán đổi. Kẻ tấn công cũng hiểu điều đó. TRM Labs ghi nhận chúng chấp nhận bán lỗ để đổi một phần stablecoin sang Ether trước khi lệnh đóng băng kịp chạy. CoinDesk thấy ví của chúng chuyển tài sản qua sàn phi tập trung Uniswap, và thế chấp USDT đánh cắp trên nền tảng cho vay Aave để vay ít nhất 20.000 WETH, khoảng 44 triệu USD.
So với quy mô của sàn, khoản này tương đương khoảng 4% trong số 144 tỷ USD tài sản Binance nắm giữ trước vụ hack, theo dữ liệu DefiLlama.
3. Tin tặc vào hệ thống Binance bằng cách nào?
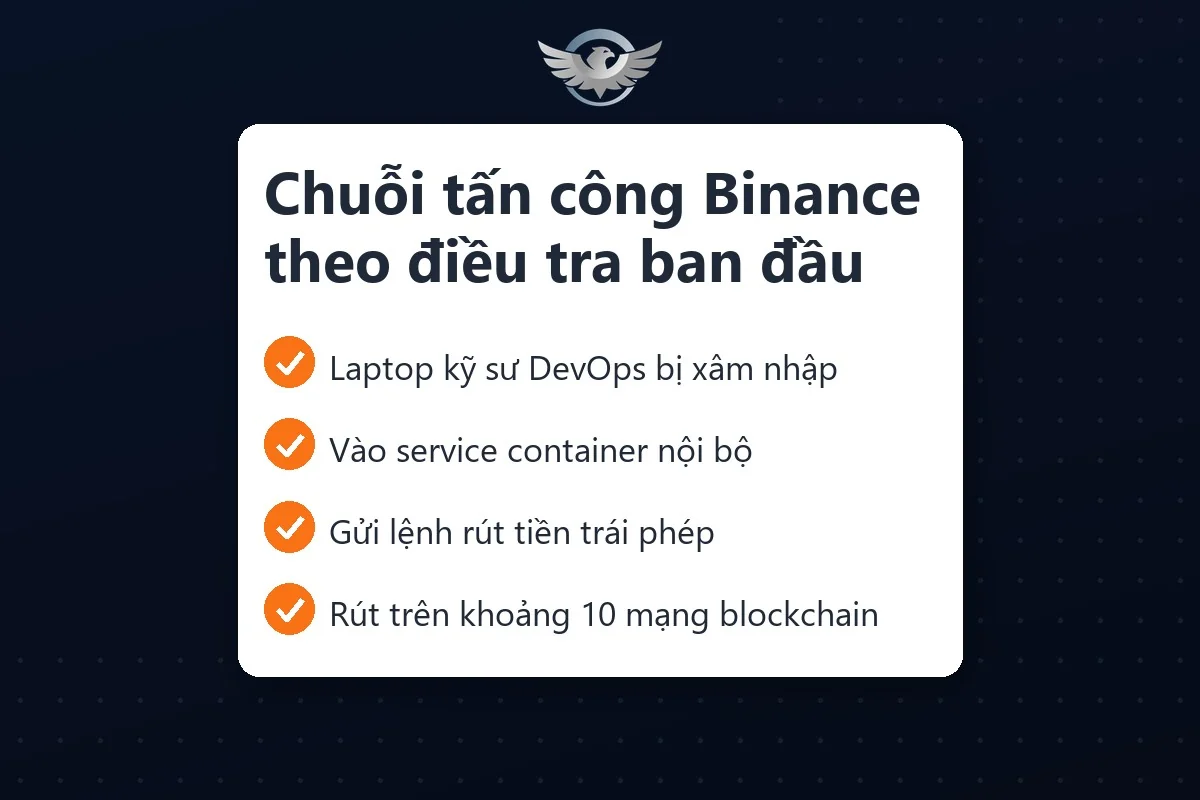
Điều tra ban đầu của Binance cho thấy sự cố có thể liên quan đến laptop bị xâm nhập của một kỹ sư DevOps, giúp kẻ tấn công vào được một service container và gửi các giao dịch rút tiền trái phép. Chúng tôi chưa tìm thấy bằng chứng nào về việc lộ khoá riêng của ví.
— Thông báo của Binance trên X, 30/10/2026 (lược dịch)
Thông báo ngắn ấy nói lên điều quan trọng nhất của vụ việc: kẻ tấn công không phá mã hoá, cũng không cần lấy cắp khoá của ví. Chúng mượn một danh tính mà hệ thống đã tin. Kỹ sư DevOps là người lo hạ tầng triển khai và vận hành; máy của họ thường giữ phiên đăng nhập, khoá truy cập và công cụ chạm được tới hệ thống thật. Chiếm được chiếc máy ấy là đứng ngay trong nhà.
Dữ liệu trên chuỗi khớp với lời giải thích đó. CoinDesk lần theo từng giao dịch Bitcoin và thấy mỗi lệnh chuyển được dựng giống hệt một lệnh rút bình thường của Binance, mang chữ ký hợp lệ từ các địa chỉ do Binance kiểm soát. Hệ thống ký vì nó tin lệnh đến từ bên trong.
Ghép các thông tin đã công bố, chuỗi tấn công đi theo năm bước:
- Chiếm laptop của một kỹ sư DevOps — Binance chưa nói bằng cách nào.
- Đi từ laptop vào một service container, tức một khối dịch vụ chạy trong hạ tầng nội bộ của sàn.
- Gửi lệnh rút tiền trái phép qua chính dịch vụ đó; hệ thống ký như lệnh thật.
- Rút đồng loạt trên khoảng mười mạng blockchain, phần lớn trong khoảng 20 phút.
- Tẩu tán ngay: chia Bitcoin vào 19 ví, đổi stablecoin sang Ether, vay thêm trên Aave.
Bản tái dựng trên chuỗi của TRM Labs, được trang tin chuyên ngành CryptoNewsBytes dẫn lại, cho thấy kẻ tấn công đã chuẩn bị ít nhất 36 giờ: nạp phí cho ví vận hành bằng các khoản rút nhỏ từ Tornado Cash, thử mã trên vài ví, rồi cài lên một ví nóng của Binance khoảng bốn giờ trước khi ra tay. Trên Ethereum, chúng dùng EIP-7702 — tính năng của bản nâng cấp Pectra cho phép một ví thường tạm uỷ quyền hành vi cho một hợp đồng thông minh — để biến ví nóng thành hợp đồng hút tiền do chúng điều khiển. Trên các mạng còn lại chỉ là lệnh chuyển có chữ ký hợp lệ. Vì vậy TRM nhận định kẻ tấn công nhiều khả năng đã chiếm được hạ tầng ký của ví nóng, chứ không khai thác lỗi của một giao thức cụ thể. Binance chưa xác nhận các chi tiết này.
4. Ai đứng sau vụ tấn công Binance?
Binance chưa nêu tên thủ phạm. Giới điều tra blockchain thì gần như cùng chỉ về một hướng. TRM Labs quy vụ tấn công cho TraderTraitor, một đơn vị tin tặc do nhà nước Triều Tiên hậu thuẫn, với «độ tin cậy cao», dựa trên dữ liệu trong và ngoài blockchain. CEO Chainalysis Jonathan Levin cũng cho rằng vụ việc «nhiều khả năng do nhóm TraderTraitor của Triều Tiên thực hiện». Nhà điều tra độc lập ZachXBT gọi kẻ tấn công là «nhiều khả năng là Lazarus» — nhóm lớn mà TraderTraitor là một nhánh.
ZachXBT còn chỉ ra tiền lấy từ Binance và từ vụ hack sàn Bitget tháng trước (hơn 350 triệu USD) đã gộp về cùng một địa chỉ sau khi đi qua THORChain, dấu hiệu cho thấy cùng một tác nhân đứng sau cả hai vụ.
Cách TraderTraitor từng làm khớp với cửa vào lần này. Theo FBI, nhóm này nhắm vào nhân viên của công ty mục tiêu bằng thủ đoạn thao túng tâm lý (social engineering). Trong vụ sàn Nhật Bản DMM Bitcoin mất hơn 300 triệu USD tháng 5/2024, kẻ tấn công đóng vai nhà tuyển dụng, gửi một «bài kiểm tra lập trình» chứa mã độc cho nhân viên của đơn vị cung cấp ví Ginco, rồi dùng quyền truy cập có được để sửa một yêu cầu giao dịch hợp lệ. Vụ Bybit 1,5 tỷ USD tháng 2/2025 cũng được nhà chức trách Mỹ quy cho nhóm này.
Vẫn có một lưu ý. Một người làm điều tra tiền mã hoá nói với CoinDesk rằng «rất ít tác nhân làm được việc này», nhưng việc quy cho Lazarus chưa phải kết luận cuối cùng: các nhóm Triều Tiên thường tẩu tán tiền nhanh và gọn hơn những gì thấy được trong đêm 29/10.
Khi Triều Tiên đánh cắp ở quy mô này, số tiền đó sẽ nuôi hoạt động phổ biến vũ khí và các hoạt động gây bất ổn khác. Điều đó biến vụ việc thành vấn đề an ninh toàn cầu, không chỉ là một vụ trộm tiền mã hoá.
— Ari Redbord, Trưởng bộ phận chính sách toàn cầu của TRM Labs, trả lời Al Jazeera ngày 30/10/2026 (lược dịch)
5. Tiền của người dùng Binance có bị ảnh hưởng không?
Binance khẳng định tiền của người dùng «an toàn» và cam kết bù toàn bộ tổn thất bằng quỹ dự phòng SAFU cùng tiền của công ty. SAFU được lập năm 2018 cho đúng những tình huống như thế này, hiện giữ khoảng 1 tỷ USD bằng Bitcoin. Đồng CEO Yi He nhắc lại cam kết này trên X; CZ, nay không còn điều hành nhưng là cổ đông lớn nhất, nói ông kỳ vọng mọi khoản của người dùng sẽ được bù đủ.
Tính đến trưa 30/10, nạp và rút trên Binance vẫn tạm dừng để kiểm tra an ninh; sàn nói sẽ mở lại khi sự cố được giải quyết xong nhưng chưa đưa mốc giờ chính thức. Binance cũng hứa công bố báo cáo kỹ thuật chi tiết (post-mortem) khi điều tra xong, và một bản bằng chứng dự trữ (proof of reserves) cập nhật sau khi khắc phục.
Thị trường phản ứng ngay. Bitcoin giảm khoảng 4,8%, xuống dưới 77.000 USD; Ether giảm 5,7%; BNB, đồng tiền gắn với hệ sinh thái Binance, mất 8%.
Tài sản gửi ở một sàn tập trung chỉ an toàn đúng bằng chính sàn đó, và sàn nắm giữ càng nhiều thì càng thành mục tiêu lớn.
— Sean Foley, chuyên gia thị trường tiền mã hoá, Đại học Macquarie, trả lời Al Jazeera (lược dịch)
6. Bài học bảo mật cho doanh nghiệp từ vụ Binance bị hack
Phần lớn doanh nghiệp Việt Nam không giữ tiền mã hoá. Nhưng khuôn mẫu của vụ này thì ở đâu cũng gặp: một máy tính của người có quyền bị chiếm, kẻ gian dùng chính hệ thống của công ty để ra lệnh trông như hợp lệ, và mọi thứ xong trước khi có người kịp nhìn. Ở doanh nghiệp nhỏ, «ví nóng» có thể là tài khoản ngân hàng điện tử, quyền quản trị website, hosting hay tài khoản quảng cáo Google, Facebook đang gắn thẻ thanh toán.
| Điều xảy ra ở Binance | Phiên bản ở doanh nghiệp nhỏ | Việc nên làm · cách kiểm |
|---|---|---|
| Laptop của kỹ sư DevOps bị chiếm | Máy của kế toán, người quản trị website hay người chạy quảng cáo bị cài mã độc | Dùng máy riêng cho việc quản trị, không cài phần mềm bẻ khoá; xem danh sách thiết bị đang đăng nhập tài khoản Google, Facebook và đăng xuất máy lạ |
| Mồi «bài test tuyển dụng» của TraderTraitor | Tệp «báo giá», «hợp đồng», «hồ sơ ứng viên» gửi qua Zalo hay email | Quy định không mở tệp nén, tệp chạy được từ người lạ trên máy có quyền quản trị |
| Lệnh trái phép mà hệ thống vẫn ký | Kẻ gian dùng phiên đăng nhập của nhân viên để thêm quản trị viên, đổi số tài khoản nhận tiền | Bật xác thực hai lớp; việc nhạy cảm như chuyển tiền, đổi tài khoản nhận tiền, thêm quản trị viên cần người thứ hai duyệt |
| Mất phần lớn trong khoảng 20 phút | Không ai thấy cho tới khi khách báo hoặc ngân hàng gọi | Bật cảnh báo khi có đăng nhập lạ, quản trị viên mới, chi tiêu vượt ngưỡng; đặt hạn mức theo ngày |
| Đóng băng được 3 tỷ USD nhờ gọi đúng người trong vài giờ | Bị hack mà không biết gọi ai trước | Lập sẵn danh bạ khẩn: ngân hàng, nhà cung cấp hosting, Google, Meta; giữ bản sao lưu ở nơi tách biệt |
Nguồn: Net Solutions tổng hợp từ thông tin công bố về vụ Binance và mô tả của FBI về cách TraderTraitor tấn công, ngày 30/10/2026.
Ba việc làm được ngay trong tuần này, không tốn chi phí:
- Rà người có quyền: liệt kê ai đang giữ quyền quản trị website, hosting, tài khoản quảng cáo, ngân hàng điện tử; gỡ người đã nghỉ việc và đổi mật khẩu các tài khoản họ từng giữ — cách làm ở hướng dẫn đổi mật khẩu quản trị website.
- Bật xác thực hai lớp cho mọi tài khoản trong danh sách đó, ưu tiên ứng dụng xác thực thay cho SMS.
- Biết dấu hiệu bị xâm nhập: tài khoản quản trị lạ, trang tự chuyển hướng, cảnh báo của Google — xem dấu hiệu nhận biết website bị hack.
Doanh nghiệp đang cho AI agent hay công cụ tự động truy cập dữ liệu nội bộ cũng nên đọc thêm cách bảo mật dữ liệu khi dùng AI agent: một tác tử tự động có quyền rộng cũng là «chiếc laptop» mà kẻ gian muốn chiếm. Và khi lỗ hổng nằm ở tầng máy chủ, như lỗ hổng PHP2Shell tháng này, tốc độ vá là yếu tố quyết định.
7. Câu hỏi thường gặp
Binance bị hack thì người dùng có mất tiền không?
Theo Binance, không. Sàn khẳng định tiền của người dùng an toàn và sẽ bù toàn bộ tổn thất bằng quỹ SAFU cùng tiền của công ty. Đây là cam kết của sàn; con số tổn thất cuối cùng và cách bù cụ thể sẽ rõ hơn khi Binance công bố báo cáo kỹ thuật và bằng chứng dự trữ cập nhật.
Khi nào Binance mở lại rút tiền?
Tính đến trưa 30/10/2026, Binance chưa đưa mốc giờ chính thức, chỉ nói sẽ mở lại khi kiểm tra an ninh xong. Một số trang tin nhắc mốc 48 giờ nhưng chưa có thông báo chính thức nào xác nhận. Hãy theo dõi thông báo trong ứng dụng và tài khoản chính thức của sàn.
Vì sao không đóng băng được số Bitcoin bị lấy?
USDT, USDC do một công ty phát hành và kiểm soát hợp đồng, nên công ty đó có thể khoá địa chỉ ví. Bitcoin không có đơn vị phát hành nào như vậy. Số BTC bị lấy chỉ có thể bị chặn khi kẻ tấn công đưa nó vào một sàn, bàn OTC hay dịch vụ hoán đổi có hợp tác với cơ quan điều tra.
TraderTraitor và Lazarus là ai?
Lazarus là tên gọi chung các nhóm tin tặc do nhà nước Triều Tiên hậu thuẫn, chuyên đánh cắp tiền để tài trợ cho chương trình vũ khí. TraderTraitor là một nhánh chuyên nhắm vào công ty tiền mã hoá, từng bị nhà chức trách Mỹ và Nhật Bản quy trách nhiệm cho các vụ Bybit và DMM Bitcoin.
Doanh nghiệp không dùng tiền mã hoá có cần lo không?
Có, vì cách vào giống nhau. Kẻ tấn công nhắm vào máy tính và tài khoản của người có quyền, không cần biết công ty kinh doanh gì. Tài khoản quản trị website, hosting, ngân hàng điện tử hay quảng cáo đều là mục tiêu; nên bắt đầu từ ba việc ở mục 6.
Tài liệu gốc: TechCrunch · CoinDesk — diễn biến và thiệt hại · CoinDesk — dòng Bitcoin · CoinDesk — nghi phạm · Al Jazeera · Cointelegraph · IBTimes · CryptoNewsBytes (dẫn phân tích của TRM Labs).
Muốn rà lại ai đang giữ quyền quản trị website của doanh nghiệp?
Gọi hoặc nhắn Zalo 0906.207.001 — Net Solutions kiểm danh sách tài khoản quản trị, xác thực hai lớp và nhật ký đăng nhập của website, rồi nói rõ chỗ cần siết. Cần người theo dõi bảo mật đều đặn: xem dịch vụ chăm sóc website.
Cập nhật 30/10/2026 bởi Công ty TNHH Net Solutions.